Reicht es, das Gäste-VLAN über NordVPN, Surfshark oder Mullvad zu leiten? +
Vertraglich passen die Privattarife nicht zu einem Firmen-Gäste-WLAN. NordVPN erlaubt laut AGB nur private, nicht gewerbliche Nutzung. NordVPN, Surfshark und CyberGhost verbieten, den Dienst Dritten zugänglich zu machen, und die Gäste Ihres WLANs sind Dritte. Mullvad regelt Gäste-WLANs nicht ausdrücklich, versteht sich aber als Anbieter für Verbraucher. Einen Vertrag zur Auftragsverarbeitung haben wir nur für Business-Produkte gefunden. Und wird das Konto gesperrt, ist der Tunnel weg. Ausführlich mit Quellen:
Gäste-VLAN per WireGuard: Consumer-VPN oder Dienstleister?.
Die Störerhaftung ist abgeschafft. Reicht nicht ein Gastnetz auf unserer Firewall? +
Ihr Firmennetz ist damit getrennt, aber die Gäste surfen weiter mit Ihrer IP-Adresse. Rechteinhaber und Ermittler sehen dann Ihre Adresse und schreiben Ihnen. Frommer Legal fordert je Film rund 950 bis 1.000 €, und 2025 verlor vor dem Amtsgericht Amberg ein Vermieter, obwohl er seine Mieter benannt hatte. Verschickt ein Gastgerät Spam, landet Ihre Adresse außerdem auf Sperrlisten. Mit dem WireGuard-Zugang ist es unsere Adresse, und die Anfragen beantworten wir. Mehr dazu im Artikel
Störerhaftung abgeschafft, Abmahnungen nicht.
Wir nutzen Freifunk. Warum sollten wir dafür bezahlen? +
Freifunk ist kostenlos und wird meist von Ehrenamtlichen betrieben. Eine Zusage zur Verfügbarkeit gibt es dort nicht, und auch keinen Dienstleistungsvertrag mit Rechnung, den Ihre Kämmerei oder Ihr Einkauf prüfen kann. Außerdem braucht Freifunk eigene Router mit Freifunk-Firmware oder einen Offloader. Der WireGuard-Zugang läuft auf Ihrem vorhandenen Gateway, mit Vertrag, 99 % Verfügbarkeit laut AGB und Rechnung bei 12 oder 24 Monaten.
Welche Router und Firewalls funktionieren mit dem Zugang? +
Jedes Gerät mit WireGuard-Client, zum Beispiel UniFi-Gateways, Omada-Router, OPNsense, pfSense, OpenWrt, MikroTik ab RouterOS 7, LANCOM ab LCOS 10.94, Securepoint oder ein Linux-Server. Hat Ihre Firewall keinen WireGuard-Client, etwa eine Sophos Firewall oder eine FortiGate (Stand November 2026), übernimmt ein kleiner Router oder eine Linux-VM im Gäste-VLAN den Tunnel. Ihre Firewall lässt dann nur ausgehenden UDP-Verkehr zu unserem Endpunkt durch. Eine Fritz!Box kann ihr Gastnetz nicht getrennt durch den Tunnel leiten; für Fritz!Box-Netze gibt es die Beschützerbox hinter dem Router.
Gibt es den Zugang als virtuelle Appliance für unser Rechenzentrum? +
Als Linux-VM, die Sie selbst betreiben: Sie übernimmt Tunnel, Adressvergabe und Routing für das Gäste-VLAN, zum Beispiel unter VMware ESXi oder Proxmox. Wir arbeiten mit Debian und Ubuntu. Unser Support schickt Ihnen eine Schritt-für-Schritt-Anleitung und richtet den Zugang mit Ihnen im Videotermin ein.
Was passiert, wenn der Tunnel ausfällt, und wie überwachen wir ihn? +
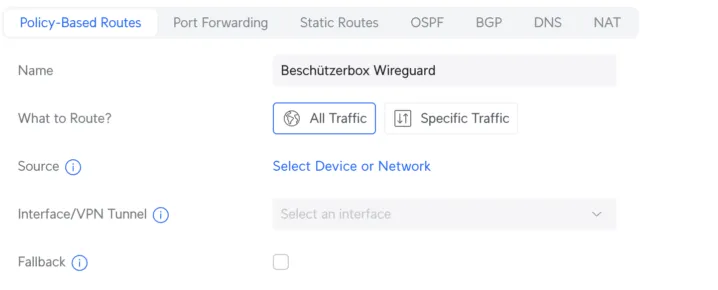
Was dann passiert, legt Ihre Firewall fest. Stellen Sie sie so ein, dass das Gäste-VLAN offline ist und nicht über Ihre Leitung ausweicht. Bei UniFi lassen Sie in der Policy-Based Route „Fallback“ aus, bei anderen Firewalls erlaubt eine Regel Gästeverkehr nur über das WireGuard-Interface. Überwachen können Sie den Tunnel am letzten Handshake, den Ihre Firewall anzeigt: Mit dem Keepalive aus unserer Konfiguration erneuert WireGuard ihn etwa alle zwei Minuten. Ist er älter als drei Minuten, steht der Tunnel nicht, und Ihr Monitoring sollte Alarm geben. Für Ausfallsicherheit buchen Sie einen zweiten Zugang auf einem anderen Server, auf den Ihre Firewall umschaltet.
Brauchen wir einen Vertrag zur Auftragsverarbeitung (AVV)? +
Für den Internetzugang Ihrer Gäste nicht. Beschützerbox leitet den Verkehr als bei der Bundesnetzagentur gemeldeter Telekommunikationsanbieter durch und ist dafür selbst verantwortlich, so wie die Telekom für Ihren Anschluss. Einen AVV braucht es nur, wenn ein Dienstleister Daten nach Ihren Weisungen verarbeitet; das tut der WireGuard-Zugang nicht. Mehr dazu:
Datenschutz im Gäste-WLAN.
Was speichert Beschützerbox, und wer bekommt Anfragen zu unseren Gästen? +
Den Verkehr, den wir weiterleiten, protokollieren wir nicht, weder Seiten noch Inhalte noch einzelne Verbindungen; es gibt auch keine NAT-Protokolle und keinen DNS-Server auf unseren Zugangs-Servern. Gespeichert ist nur, was der Zugang zum Arbeiten braucht: Zugangsnummer, Server, Tunnel-Adresse, Port, DNS- und MTU-Einstellung, die Schlüssel und Ihr Kundenkonto. Anfragen von Rechteinhabern und Behörden kommen bei uns an, weil Ihre Gäste mit unserer Adresse surfen, und wir beantworten sie selbst. Eine frühere Verbindung lässt sich keinem Kunden zuordnen, weil viele Zugänge dieselbe Ausgangsadresse nutzen. Anders ist es nur bei einer festen IP-Adresse, die Sie über den Support buchen.
Bekommen wir eine feste IP-Adresse? +
Ihr Zugang läuft über einen festen Server. Dessen Ausgangsadresse bleibt gleich und wird von anderen Kunden mitgenutzt. Eine eigene feste IP-Adresse nur für Ihren Zugang bekommen Sie über unseren Support.
Welche Bandbreite brauchen wir, und schafft das unsere Hardware? +
Für ein einfaches Gästenetz, etwa in einer Schule oder einem Wartebereich, reichen oft 50 Mbit/s. Für Rathaus, Konferenzbereich oder viele Gäste gleichzeitig nehmen Sie 150 oder 250 Mbit/s, bis 500 Mbit/s richten wir auf Anfrage ein. Ob Ihr Gerät das schafft, zeigt der WireGuard-Durchsatz in seinem Datenblatt.
Können wir mehrere Standorte anbinden und zentral abrechnen? +
Ja. Wir empfehlen je Standort einen eigenen Zugang. Laufen die Gästenetze Ihrer Standorte ohnehin in Ihrem Rechenzentrum zusammen, geht auch ein zentraler Zugang mit mehr Bandbreite. Alle Zugänge verwalten Sie in einem Kundenkonto, und auch Ihr IT-Dienstleister kann sie mit Zugangsnummer und PIN in sein Konto aufnehmen. Auf Wunsch steht der Standort oder die Kostenstelle auf der Rechnung. Ab 10 Zugängen gibt es 10 % Rabatt auf die Einrichtung. Bei 12 oder 24 Monaten Laufzeit zahlen Sie per Rechnung, zahlbar innerhalb von 14 Tagen.
Gibt es den Kinderfilter auch beim WireGuard-Zugang? +
Nein, der
Kinderfilter ist eine Option der Beschützerbox, 2,90 € je Box im Monat. Beim WireGuard-Zugang filtern Sie mit Ihrer eigenen Firewall oder verteilen im Gäste-VLAN per DHCP einen Jugendschutz-DNS, zum Beispiel OpenDNS FamilyShield, und leiten diese Anfragen durch den Tunnel. Für Jugendräume und Wohngruppen empfehlen wir die Box mit Kinderfilter.