Das Gäste-WLAN steht schon: UniFi- oder Omada-Access-Points, ein eigenes VLAN, eine Firewall davor. Offen ist nur eine Frage: Mit wessen IP-Adresse surfen die Besucher? Viele IT-Abteilungen denken dann an einen VPN-Anbieter wie NordVPN, Surfshark oder Mullvad. Technisch klappt das in einer Stunde. Vertraglich passt es nicht.
NordVPN erlaubt laut AGB nur private, nicht gewerbliche Nutzung. NordVPN, Surfshark und CyberGhost verbieten, den Dienst Dritten zugänglich zu machen, und die Gäste Ihres WLANs sind Dritte. Wer das Gäste-VLAN per WireGuard aus dem Haus leiten will, nimmt deshalb einen gemeldeten Telekommunikationsanbieter. Beim WireGuard-Zugang der Beschützerbox GmbH surfen die Gäste mit der IP-Adresse von Beschützerbox, und Anfragen von Rechteinhabern und Behörden gehen an Beschützerbox statt an Ihre Stadt, Bank oder Firma. Der Zugang kostet ab 12,99 € im Monat je Standort (11,43 € bei 24 Monaten Laufzeit) plus 29,90 € Einrichtung, zzgl. USt.
💡 Unsere Empfehlung für den typischen Aufbau mit Sophos-Firewall und UniFi-Access-Points: Betreiben Sie WLAN und Netztrennung weiter selbst und kaufen Sie nur den Internetausgang für das Gäste-VLAN zu. Den Tunnel übernimmt ein kleines Gateway oder eine Linux-VM im Gäste-VLAN, weil die Sophos Firewall keinen WireGuard-Client hat (Stand November 2026). Beschützerbox betreibt die Gegenstelle und beantwortet die Anfragen zu Ihren Gästen.
Die Ausgangslage: Das VLAN steht, aber wessen IP sieht das Internet?
Bei vielen Städten, Praxisverbünden und Firmen ist die Netztrennung längst gelöst. Gesucht wird ein Ausgang ins Internet, der nicht über die eigene Adresse läuft, am liebsten ohne zusätzliche Hardware.
Solange das Gäste-VLAN über den eigenen Anschluss ins Internet geht, ist die IP-Adresse draußen Ihre. Wichtig ist das in drei Fällen:
- Urheberrecht: Lädt ein Gast über eine Tauschbörse einen Film, ermittelt der Rechteinhaber die IP-Adresse und deren Anschlussinhaber. Die Störerhaftung für WLAN-Betreiber ist seit 2017 abgeschafft, die Post kommt trotzdem, und Sie müssen darlegen, dass Sie es nicht waren. Warum das so ist, steht im Artikel Störerhaftung abgeschafft, Abmahnungen nicht.
- Behörden: Ermittelt die Polizei zu einer Straftat über Ihr WLAN, fragt sie beim Anschlussinhaber nach. Das kostet Zeit, und Ihre Datenschutzbeauftragte will wissen, was Sie herausgeben dürfen.
- Sperrlisten: Verschickt ein infiziertes Gastgerät Spam, landet die IP-Adresse auf Sperrlisten. Betroffen ist alles, was über dieselbe Adresse läuft, etwa Ihr Mailserver oder der VPN-Zugang Ihrer Mitarbeitenden.
Daraus ergeben sich vier Wege. Drei davon lassen das Problem bei Ihnen.
Weg 1: Gastnetz auf der Firewall, auf Wunsch mit eigener Leitung
Der naheliegende Weg: Gäste-VLAN auf der Sophos oder OPNsense, Client-Isolation in den Access Points, eine Vorschaltseite mit Nutzungsbedingungen. Das ist sauber gebaut und trennt die Gäste von Ihrem Netz.
Die Adresse nach draußen bleibt aber Ihre. Eine Vorschaltseite ändert daran nichts, sie ist rechtlich auch nicht vorgeschrieben. Abmahnungen, Auskunftsersuchen und Sperrlisten-Einträge treffen weiter Ihre Stadt, Ihre Bank oder Ihre Firma.
Manche Häuser legen für die Gäste eine zweite Leitung. Das trennt die Netze noch gründlicher, Anschlussinhaber bleiben trotzdem Sie: Abmahnungen und Anfragen von Behörden kommen weiter zu Ihnen. Dazu kommt je Standort ein weiterer Anschlussvertrag, samt Router und Bereitstellungstermin.
Weg 2: Consumer-VPN wie NordVPN, Surfshark oder Mullvad
Die Idee: Die Firewall baut einen WireGuard-Tunnel zum VPN-Anbieter auf, das Gäste-VLAN geht hinein, draußen erscheint die Adresse des Anbieters. Technisch funktioniert das auf jeder Firewall mit WireGuard-Client. Die Haken liegen woanders.
Was die AGB sagen
- NordVPN: nur private, nicht gewerbliche Nutzung durch Verbraucher; den Dienst oder das Konto Dritten zugänglich zu machen, ist verboten. Quelle: General Terms, Ziffer 2.4, 4.2 und 8.2, Stand 09.08.2026.
- Surfshark: verbietet, den Dienst weiterzuverbreiten, weiterzuverkaufen oder Dritten zugänglich zu machen. Quelle: Terms of Service, Ziffer 7, Stand 12.07.2026.
- CyberGhost: persönliche, nicht übertragbare Lizenz; Weiterverkauf, Vermietung und Teilen sind verboten. Quelle: General Business Terms, Ziffer 2 und 7, Stand 23.09.2026.
- Proton VPN: Verbrauchertarife für Verbraucher, Business-Tarife für Organisationen. Quelle: Terms, Ziffer 9, Stand 05.11.2026.
- Mullvad: höchstens fünf Geräte je Konto; verboten ist, damit einen ähnlichen Dienst anzubieten. Quelle: Terms of Service, abgerufen am 13.11.2026.
Ein Gäste-WLAN versorgt fremde Menschen, also Dritte. Bei NordVPN, Surfshark und CyberGhost widerspricht das dem Wortlaut der AGB, bei Proton der Einordnung als Verbrauchertarif. Mullvad regelt Gäste-WLANs nicht ausdrücklich, versteht sich aber selbst als Anbieter für Verbraucher. Abgerufen haben wir alle Seiten am 13.11.2026. AGB ändern sich, prüfen Sie vor einer Entscheidung den aktuellen Stand.
Kein AVV für die Privattarife
Einen Vertrag zur Auftragsverarbeitung nach Art. 28 DSGVO bieten die Anbieter für ihre Business-Produkte an, etwa NordLayer oder Proton für Organisationen. Für die Privattarife von NordVPN, Surfshark, CyberGhost, ExpressVPN und Mullvad haben wir keinen gefunden. Der Verkehr Ihrer Besucher läuft dann über einen Anbieter, mit dem Sie keinen AVV haben. Vertragspartner bei NordVPN ist die nordvpn S.A. in Panama, es gilt panamaisches Recht.
Wem Sie den Gästeverkehr anvertrauen
Auch die Eigentümer gehören in die Prüfung: ExpressVPN, CyberGhost und Private Internet Access gehören zu Kape Technologies, das bis 2018 Crossrider hieß. Nord Security, der Konzern hinter NordVPN, und Surfshark haben sich 2022 zusammengeschlossen. NordVPN räumte im Oktober 2019 nach Presseberichten ein, dass im März 2018 ein Server in einem finnischen Rechenzentrum unbefugt zugänglich war (Stellungnahme von NordVPN).
Wenn das Konto gesperrt wird
Wird das Konto gesperrt oder läuft das Abo aus, ist der Tunnel weg. Je nach Einrichtung sind die Gäste dann offline oder surfen unbemerkt über Ihre Leitung weiter. Eine Sperre ohne Tunnel auf der Firewall verhindert das Zweite, das Erste nicht.
Weg 3: Eigener WireGuard-Server bei einem Hoster
Ein virtueller Server bei einem Hoster in Deutschland kostet ein paar Euro im Monat, WireGuard ist schnell installiert. Zu der Adresse dieses Servers trägt der Hoster aber Sie als Kunden ein. Missbrauchsmeldungen leitet er an Sie weiter, und bei Anfragen von Rechteinhabern oder Behörden nennt er Ihren Namen.
Auch unsere Server stehen bei Hetzner. Entscheidend ist, wer für die Adresse einsteht: Bei Ihrem eigenen Server nennt der Hoster bei Anfragen Sie, bei uns antwortet Beschützerbox als Telekommunikationsanbieter. Daran ändern auch eigene Protokollregeln nichts, die Anfrage kommt trotzdem zu Ihnen. Dazu kommt ein Server, den jemand aktualisieren und überwachen muss, auch nachts und im Urlaub.
Weg 4: Ein Dienstleister, der als Telekommunikationsanbieter auftritt
Ein spezialisierter Anbieter stellt den Ausgang und übernimmt die Rolle, um die es geht: Er ist der Telekommunikationsanbieter Ihrer Gäste. Ihre Firewall leitet nur das Gäste-VLAN zu ihm, draußen erscheint seine Adresse, und er beantwortet die Anfragen.
Checkliste für die Auswahl
- Gemeldet bei der Bundesnetzagentur als Anbieter öffentlich zugänglicher Telekommunikationsdienste?
- Wer beantwortet Anfragen von Rechteinhabern und Behörden, und landen sie beim Anbieter statt bei Ihnen?
- Protokolle: Wird der weitergeleitete Verkehr protokolliert?
- Server in Deutschland, Vertrag und Rechnung nach deutschem Recht?
- Keine zusätzliche Hardware, oder muss eine Appliance des Anbieters vor Ihr Netz?
- Ausfall: Lässt sich das Gäste-VLAN sperren, wenn der Tunnel nicht steht?
- Preise öffentlich und je Standort kalkulierbar?
Hotspot-Dienstleister wie Hotsplots schalten bei vorhandenem Profi-WLAN eine eigene Appliance zwischen Ihr Netz und das Internet (Hotsplots, Seitenstand 24.09.2026). Der WireGuard-Zugang von Beschützerbox kommt ohne Hardware aus: Ihre vorhandene Firewall baut den Tunnel auf.
Die vier Wege im Überblick
- Eigenbau mit Firmen-IP oder zweiter Leitung: Draußen sichtbar ist Ihre Adresse, die Anfragen beantworten Sie.
- Consumer-VPN: Draußen sichtbar ist die Adresse des VPN-Anbieters. Der Privattarif ist für den Eigengebrauch gemacht, NordVPN, Surfshark und CyberGhost verbieten die Weitergabe an Dritte.
- Eigener Server beim Hoster: Die Adresse läuft beim Hoster auf Sie, Anfragen landen bei Ihnen, und den Server betreiben Sie selbst.
- WireGuard-Zugang von Beschützerbox: Draußen sichtbar ist die Adresse von Beschützerbox, die Anfragen beantwortet Beschützerbox als Telekommunikationsanbieter. Gemacht für Gäste-WLANs, ein AVV ist nicht nötig.
So arbeitet der WireGuard-Zugang mit Ihrer Firewall
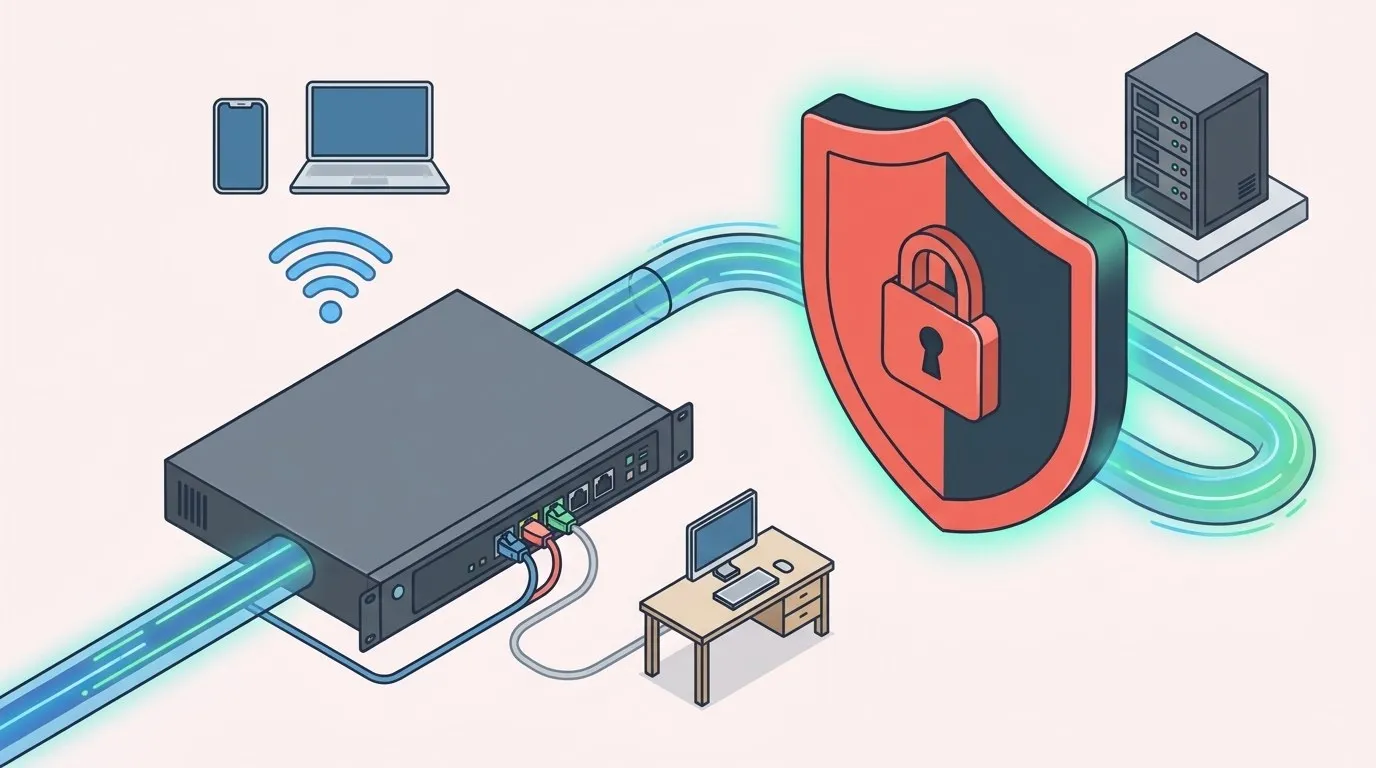
Ihre Firewall oder Ihr Router baut einen WireGuard-Tunnel zu einem unserer Server bei Hetzner in Deutschland auf. Nur das Gäste-VLAN geht hinein, Verwaltungsnetz und Mitarbeiter-VPN bleiben auf Ihrer Leitung. Steht der Tunnel nicht, bleibt das Gäste-VLAN offline, statt über Ihre Leitung auszuweichen. Was Sie dafür einstellen, von der Firewall-Freigabe bis zur Abnahme, steht in der Prüfliste auf der Seite zum WireGuard-Zugang.

UniFi: Bleibt „Fallback“ leer, ist das Gäste-WLAN offline, wenn der Tunnel nicht steht. Schritt für Schritt: UniFi, Omada, OpenWrt.
Hat Ihre Firewall keinen WireGuard-Client, wie Sophos Firewall und FortiGate (Stand November 2026), übernimmt ein kleiner Router oder eine Linux-VM im Gäste-VLAN den Tunnel. Wie Städte, Banken und Filialisten den Zugang aufbauen, zeigt der Artikel WireGuard-VPN für Unternehmen.
Was der Zugang kostet: ab 12,99 € im Monat je Standort, bei 24 Monaten Laufzeit 11,43 €, plus 29,90 € Einrichtung, zzgl. USt. Alle Bandbreiten und Laufzeiten stehen in der Preistabelle. Was gespeichert wird und wie die Daten fließen, erfährt Ihr Datenschutzbeauftragter im Datenschutz-Prüfpaket.
Häufige Fragen
Darf man NordVPN, Surfshark oder Mullvad für das Gäste-WLAN einer Firma nutzen?
Vertraglich passen die Privattarife nicht zu einem Firmen-Gäste-WLAN. NordVPN erlaubt laut AGB nur private, nicht gewerbliche Nutzung durch Verbraucher. NordVPN, Surfshark und CyberGhost verbieten, den Dienst Dritten zugänglich zu machen, und die Gäste Ihres WLANs sind Dritte. Mullvad regelt Gäste-WLANs nicht ausdrücklich, versteht sich aber als Anbieter für Verbraucher. Einen Vertrag zur Auftragsverarbeitung haben wir nur für Business-Produkte wie NordLayer gefunden, nicht für die Privattarife (Stand 13.11.2026).
Reicht ein getrenntes Gäste-VLAN auf der eigenen Firewall?
Es trennt die Gäste von Ihrem Firmennetz, aber sie surfen weiter mit Ihrer IP-Adresse. Rechteinhaber und Ermittler sehen dann Ihre Adresse und schreiben Ihnen, und verschickt ein Gastgerät Spam, landet Ihre Adresse auf Sperrlisten. Eine Vorschaltseite mit Nutzungsbedingungen ändert daran nichts, eine zweite Leitung auch nicht: Anschlussinhaber bleiben Sie.
Ist ein eigener WireGuard-Server bei einem Hoster eine Lösung?
Technisch ja, beim Haftungsproblem hilft er nicht. Der Hoster trägt Sie als Kunden zu der Server-Adresse ein: Missbrauchsmeldungen leitet er an Sie weiter, und bei Anfragen nennt er Ihren Namen. Auch die Server von Beschützerbox stehen bei Hetzner, dort antwortet aber Beschützerbox als Telekommunikationsanbieter. Dazu kommt beim eigenen Server ein System, das jemand pflegen muss.
Was kostet der WireGuard-Zugang von Beschützerbox?
12,99 € im Monat für 50 Mbit/s, 16,99 € für 150 Mbit/s und 34,90 € für 250 Mbit/s, monatlich kündbar. Bei 24 Monaten Laufzeit 11,43 €, 14,95 € und 30,71 €. Dazu einmalig 29,90 € Einrichtung je Zugang. Alle Preise zzgl. USt. Bis 500 Mbit/s auf Anfrage.
Wer beantwortet Anfragen von Rechteinhabern und Polizei?
Beschützerbox. Die Gäste surfen mit der IP-Adresse von Beschützerbox, deshalb kommen die Anfragen dort an, und Beschützerbox beantwortet sie als bei der Bundesnetzagentur gemeldeter Telekommunikationsanbieter. Den weitergeleiteten Verkehr protokollieren wir nicht, und viele Zugänge nutzen dieselbe Ausgangsadresse. Eine frühere Verbindung lässt sich deshalb keinem Kunden zuordnen, außer bei einer gebuchten festen IP.
Was passiert, wenn der Tunnel ausfällt?
Das legt Ihre Firewall fest. Stellen Sie sie so ein, dass das Gäste-VLAN dann offline ist und nicht über Ihre Leitung ausweicht, bei UniFi zum Beispiel mit einer Policy-Based Route ohne Fallback. Für Ausfallsicherheit buchen Sie einen zweiten Zugang auf einem anderen Server, auf den Ihre Firewall umschaltet.
Unsere Sophos Firewall oder FortiGate kann kein WireGuard. Was nun?
Dann übernimmt ein kleiner Router oder eine Linux-VM im Gäste-VLAN den Tunnel, zum Beispiel ein UniFi- oder Omada-Gateway, OpenWrt oder Debian unter VMware oder Proxmox. Ihre Firewall lässt nur den ausgehenden UDP-Verkehr zu unserem Endpunkt durch.
Brauchen wir mit Beschützerbox einen Vertrag zur Auftragsverarbeitung?
Für den Internetzugang Ihrer Gäste nicht. Beschützerbox leitet den Verkehr als gemeldeter Telekommunikationsanbieter durch und ist dafür selbst verantwortlich, so wie die Telekom für Ihren Anschluss. Was gespeichert wird und wie die Daten fließen, steht im Datenschutz-Prüfpaket für Ihren Datenschutzbeauftragten.
Gäste-VLAN per WireGuard zu Beschützerbox
Ihre Firewall bleibt, Ihre Gäste surfen mit der IP-Adresse von Beschützerbox. Ab 11,43 € im Monat je Standort bei 24 Monaten Laufzeit, plus 29,90 € Einrichtung, zzgl. USt. Organisationen zahlen bei 12 oder 24 Monaten per Rechnung.